Démarrage rapide
Installer un serveur PNeX de production en une commande
PNeX s'installe en une seule commande sur un Raspberry Pi (4 ou 5, OS 64 bits) ou sur n'importe quelle machine Debian / Ubuntu (amd64 ou arm64). L'installeur ajoute Docker si besoin, génère tous les secrets, met en place le TLS partout et démarre la pile.
Prérequis
| Minimum | Recommandé | |
|---|---|---|
| Carte / CPU | Raspberry Pi 4 (4 Go), tout amd64/arm64 | Raspberry Pi 5 (8 Go) ou un petit PC x86 |
| OS | Raspberry Pi OS Lite 64 bits, Debian 12/13, Ubuntu 22.04+ | Debian 13 / Pi OS trixie |
| Disque | 16 Go libres | un SSD plutôt que la carte SD |
| Réseau | LAN avec mDNS, ou un nom DNS | une réservation DHCP pour le serveur |
Installer
Cette page couvre l'installeur en une commande. Windows (WSL 2), Kubernetes et les autres cibles sont dans Installation.
Sur votre réseau local (servi sur https://<hostname>.local avec une autorité de
certification privée générée sur le serveur) :
curl -fsSL https://raw.githubusercontent.com/Pnex/pnex-deploy/main/install.sh \
  | sudo bash -s -- --admin-user [email protected] --admin-password 'choose-a-strong-one'
Sur un serveur public avec un certificat Let's Encrypt (nécessite un nom DNS public et les ports 80/443 ouverts) :
curl -fsSL https://raw.githubusercontent.com/Pnex/pnex-deploy/main/install.sh \
  | sudo bash -s -- --domain pnex.example.com --tls cloud \
      --acme-email [email protected] \
      --admin-user [email protected] --admin-password 'choose-a-strong-one'
Toutes les autres options (--profile raspi|server, --storage fs|s3, SMTP,
ports…) sont facultatives ; voir le README de pnex-deploy
ou install.sh --help.
Faire confiance au serveur
En mode TLS local, chaque appareil client fait confiance une fois à l'autorité de certification du serveur. Sur Ubuntu, une commande s'en charge (ainsi que l'accès série USB utilisé pour le flash depuis le navigateur) :
curl -fsSL https://raw.githubusercontent.com/Pnex/pnex-deploy/main/client/setup-ubuntu.sh \
  | bash -s -- --server pnex.local
Les autres systèmes téléchargent la CA sur https://<serveur>/api/v1/meta/ca ;
le README de pnex-deploy détaille Windows, macOS et Android.
Première connexion
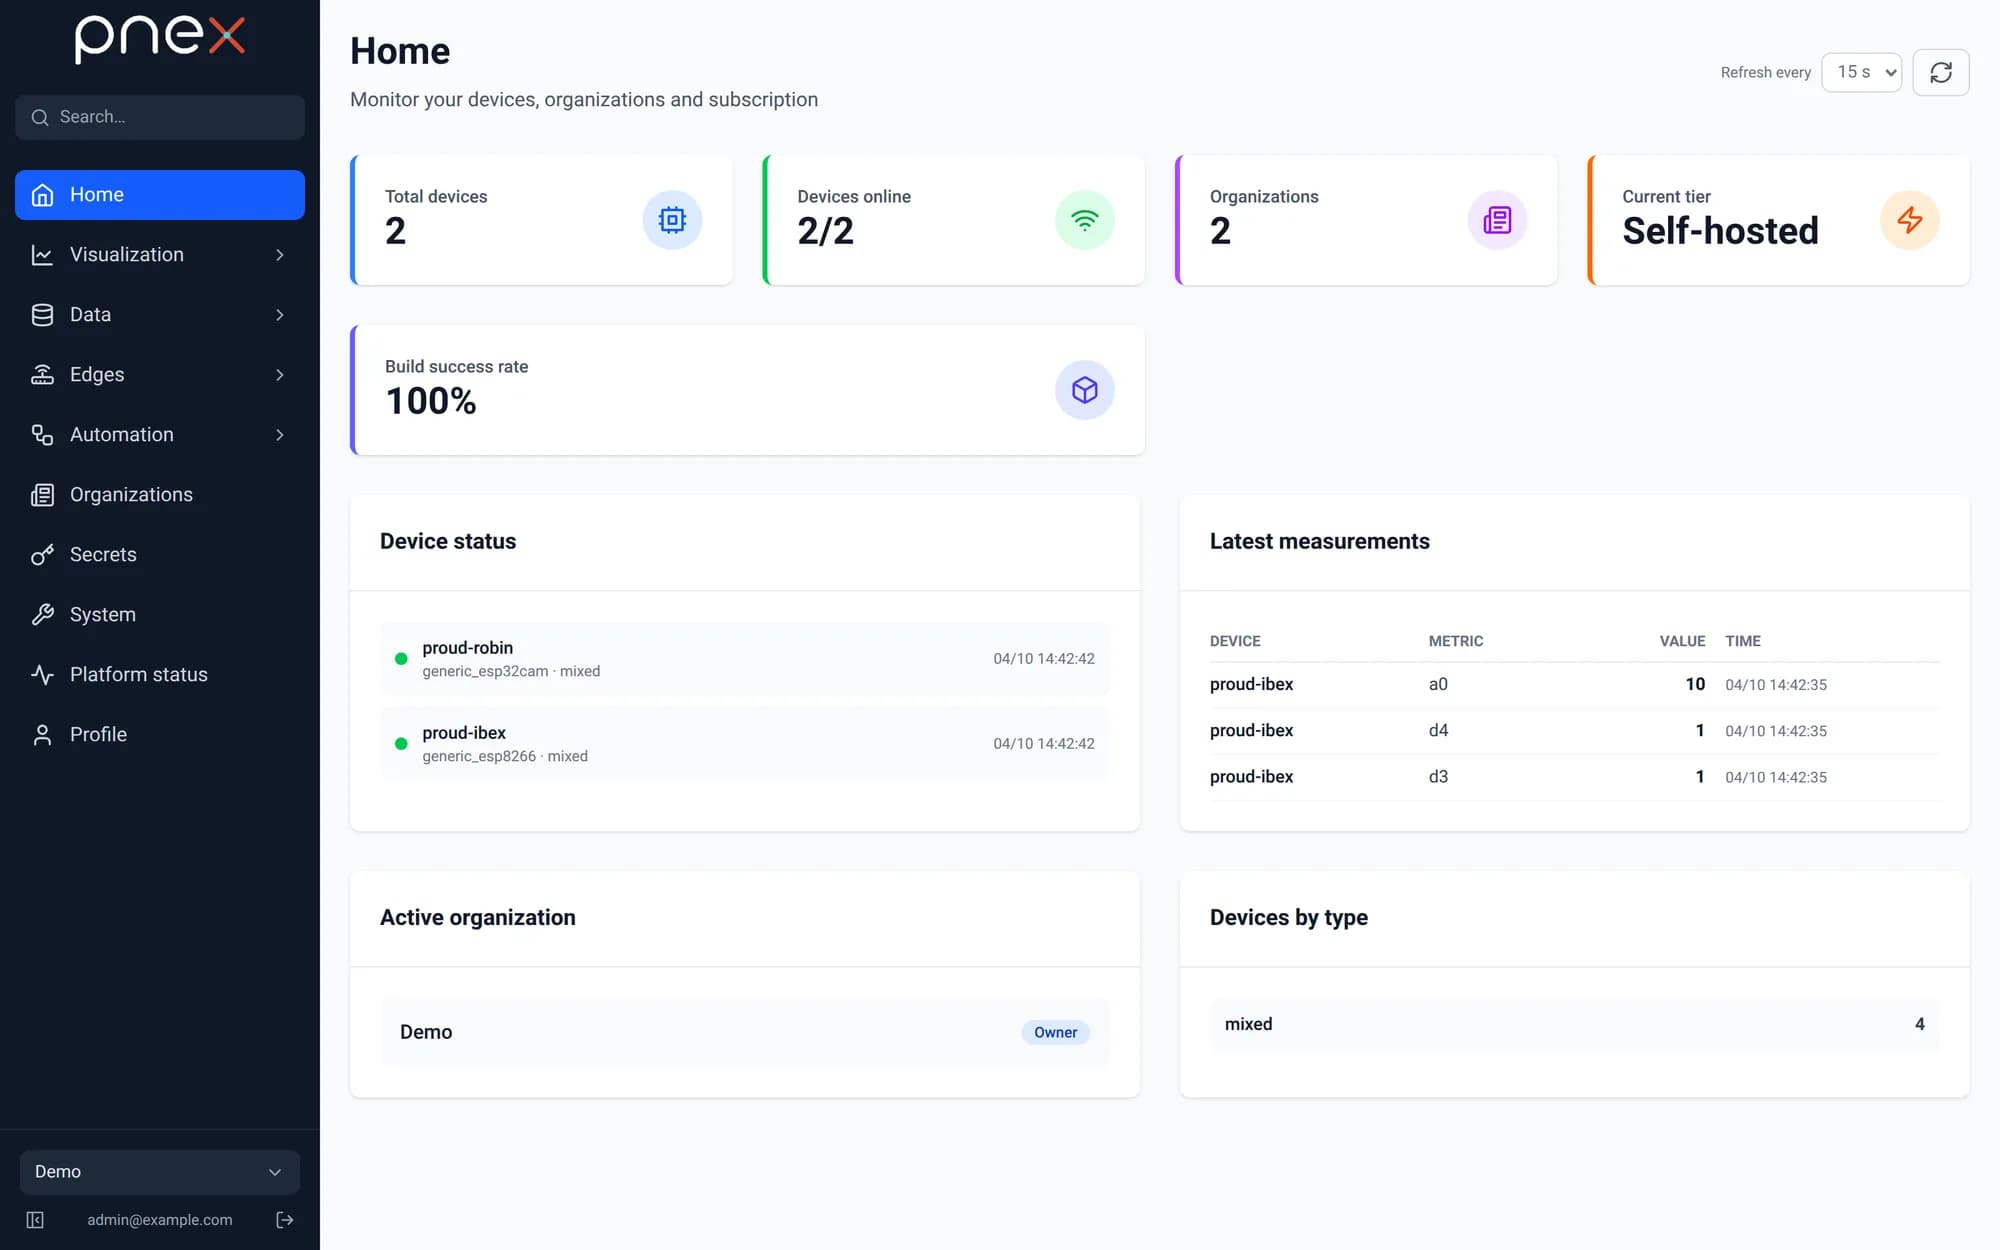
Ouvrez PNeX dans un navigateur, ou dans l'une des apps natives, et connectez-vous avec le compte admin. La première connexion provisionne automatiquement votre profil et une organisation personnelle.
| Client | Téléchargement | Flasher une carte en USB |
|---|---|---|
| App web | Rien à installer : Chrome ou Edge, tout OS | Oui, via Web Serial |
| App desktop | Linux x86_64 · Linux ARM64 · Windows x86_64 | Oui, avec un esptool embarqué |
| App Android | APK, ARM64 (sideload) | Non |
Tous les clients sont construits depuis le même code Rust et parlent au même
serveur. Les apps natives sont reconstruites à chaque build vert de pnex-rs et
publiées sur sa release nightly
(les liens ci-dessus) ; chaque version publiée (0.1.0-beta.1 … beta.5) a sa
propre release sur la page des releases,
à associer à un serveur installé avec --version ;
vérifiez les téléchargements avec SHA256SUMS. Le build Windows est vérifié au démarrage sur une vraie machine Windows
mais n'a pas encore servi au quotidien ; l'APK Android est signé en debug
(sideload uniquement) en attendant la diffusion en store.
Exploiter
sudo pnexctl status     # conteneurs, versions, santé des endpoints, expiration du certificat
sudo pnexctl upgrade    # dernière recette et images, secrets conservés
sudo pnexctl upgrade --version 0.1.0-beta.5   # passer à une release donnée
sudo pnexctl backup     # pg_dump + .env + CA dans /var/backups/pnex/
Relancer l'installeur met à jour sur place ; les migrations de base s'appliquent au démarrage du serveur.
Pour continuer
- Enregistrez votre premier appareil depuis le Catalogue et flashez-le depuis le navigateur.
- Câblez un premier flow dans l'éditeur Flows.
- Regardez les données arriver sur la page Visualisation.
Consultez Architecture pour comprendre comment les pièces s'emboîtent. Les contributeurs lancent la pile de développement depuis le dépôt pnex-rs.